AWS detalha como dividir um cluster SageMaker HyperPod entre equipes
A AWS publicou uma arquitetura de referência para equipes compartilharem um cluster HyperPod com EKS, com isolamento de acessos e gestão de recursos.
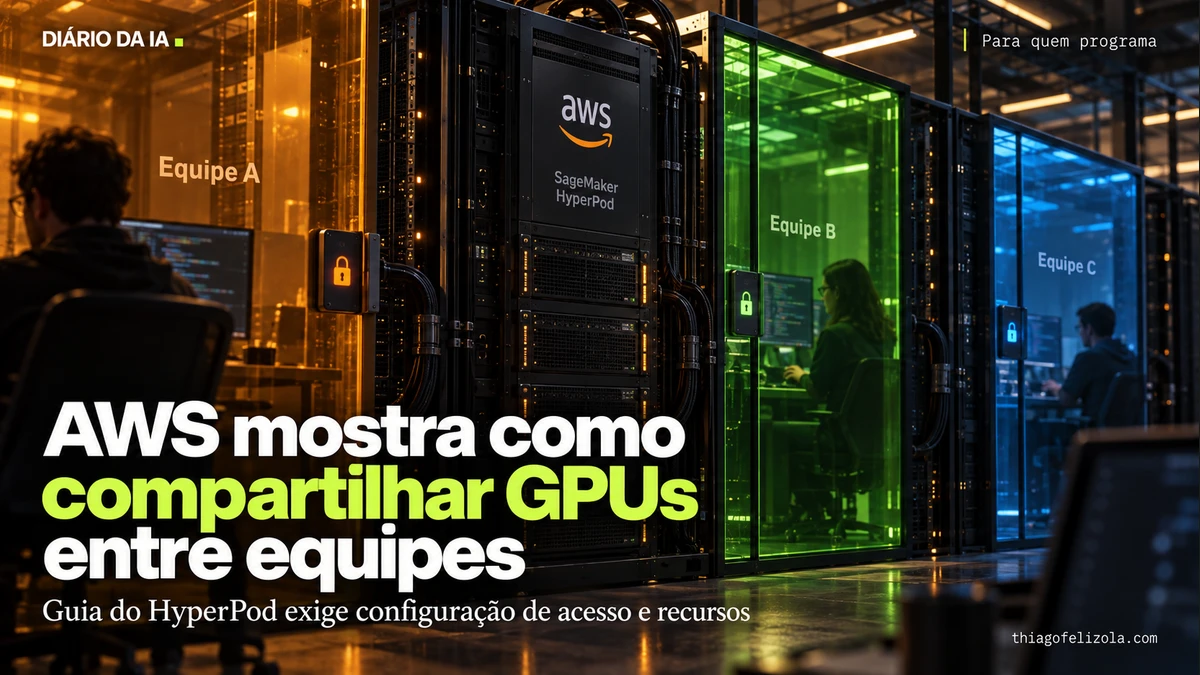
A AWS publicou uma arquitetura de referência para várias equipes compartilharem um único cluster Amazon SageMaker HyperPod com Amazon EKS. O guia descreve como combinar autenticação centralizada, ambientes separados, controle de acesso e gestão de recursos de computação.
O modelo usa o AWS IAM Identity Center para autenticar usuários e prevê um domínio do SageMaker AI e um espaço isolado do Kubernetes para cada equipe. Os usuários podem acessar seus ambientes pelo SageMaker Studio ou pela linha de comando, mas ficam limitados aos recursos do próprio grupo.
A arquitetura também usa o HyperPod Task Governance para administrar cotas e prioridades de uso do cluster. Para dar visibilidade aos gastos, propõe alocação de custos por espaço de equipe, com possibilidade de atribuir despesas a cada grupo.
O texto é um guia, não o anúncio de um novo produto. A AWS usa o Microsoft Entra ID como exemplo de provedor de identidade, mas diz que o padrão também se aplica a outros provedores SAML 2.0. A implementação exige configurar funções de acesso e regras do Kubernetes.
O que muda para você
A proposta serve a organizações que já usam o SageMaker HyperPod com EKS e precisam compartilhar GPUs entre equipes sem misturar permissões e ambientes. O guia oferece um desenho para implementar esse modelo, mas requer configuração de identidade, papéis de acesso e regras do Kubernetes. Não é uma solução pronta para quem busca apenas contratar GPUs ou usar um serviço sem ajustes técnicos.
Minha leitura
Compartilhar um cluster de GPU exige decidir quem acessa cada recurso e como os custos serão atribuídos. A arquitetura da AWS organiza essas decisões, mas não elimina o trabalho de configuração: identidade, permissões, cotas e cobrança continuam dependendo de regras definidas pela empresa. Eu olharia para a proposta pelo critério mais prático: cada equipe consegue entender o que pode usar e a que grupo será atribuído o gasto?
 Thiago FelizolaConsultor de IA, curador do Diário da IA