Anthropic testa modelo de IA capaz de se replicar em aparelhos simulados
A Anthropic divulgou testes controlados sobre a possibilidade de um modelo de IA se replicar entre dispositivos conectados. O experimento não demonstra um ataque real a eletrodomésticos.
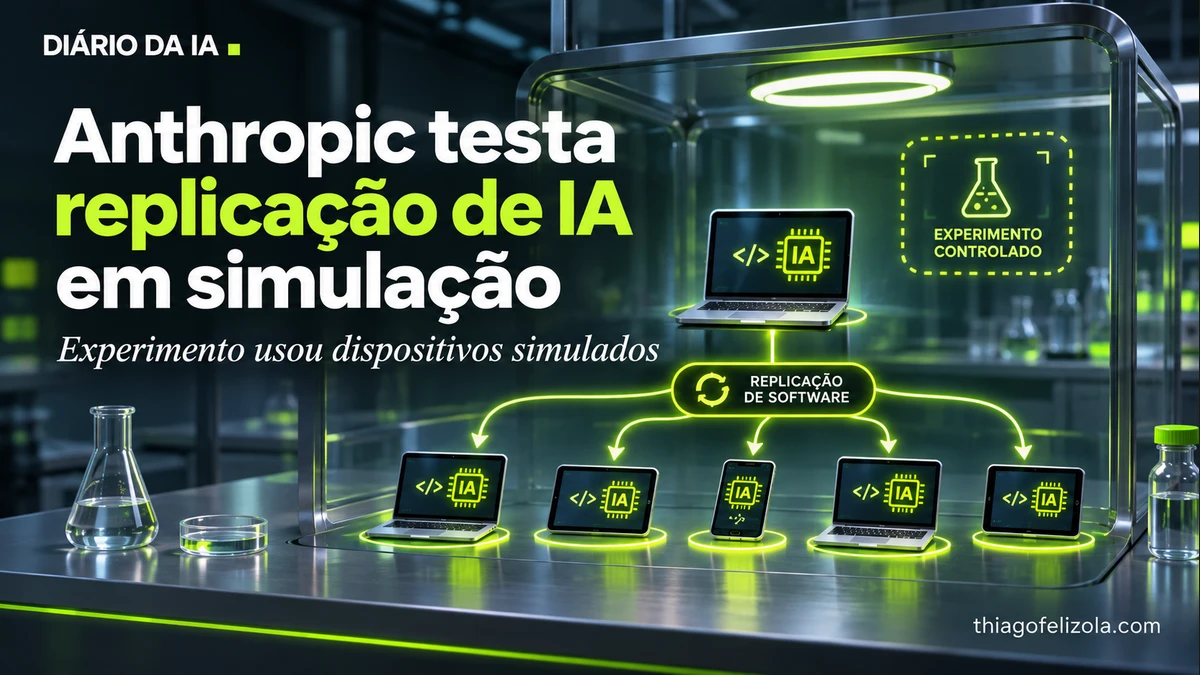
A Anthropic divulgou um relatório sobre o risco de softwares maliciosos com IA se instalarem em aparelhos conectados, se replicarem e se adaptarem a dispositivos diferentes. Em um experimento, pesquisadores distribuíram um modelo de IA entre 15 aparelhos Android TV de baixo custo para verificar se aplicações de IA poderiam funcionar sem um grande centro de processamento de dados.
Em outro teste, criaram oito dispositivos Android simulados em um ambiente controlado. O modelo conseguiu se instalar em um deles e se replicar: em quatro das cinco tentativas, infectou os oito aparelhos; na outra, atingiu sete. Os pesquisadores facilitaram propositalmente o acesso, sem grandes medidas de proteção.
Segundo os desenvolvedores da Anthropic, um verme desse tipo levaria aproximadamente de um a dois dias para se instalar em um dispositivo novo e desconhecido. A empresa acredita que modelos menores poderiam talvez atingir essa capacidade ainda neste ano.
A reportagem ressalta que não há evidências de que um verme de IA tenha sido usado nos ataques a sistemas de refrigeração de supermercados na Europa. As investigações sobre esses ataques ainda estão em andamento.
O que muda para você
O estudo interessa a quem trabalha com segurança digital e administra dispositivos conectados: ele demonstra, em condições controladas, que um modelo pode se replicar entre aparelhos simulados. Mas não confirma a existência de um verme de IA se espalhando em casas ou redes reais. Para os demais usuários, a fonte não relata uma ameaça já comprovada em eletrodomésticos.
Minha leitura
A demonstração aponta um risco que merece atenção, mas ainda está longe de provar um ataque em curso. Os pesquisadores usaram dispositivos simulados e facilitaram o acesso; essa condição limita o que dá para concluir sobre aparelhos em uso real. Para quem administra redes conectadas, o critério prático continua sendo verificar se os dispositivos recebem atualizações e têm acesso protegido.
 Thiago FelizolaConsultor de IA, curador do Diário da IA