A notícia de hoje mostra que o limite dos agentes de IA mudou de fase, e isso importa porque autonomia sem orçamento, rastro e escala de risco vira produto imprevisível.
Em português simples: a pergunta deixou de ser só "o agente consegue fazer?". A pergunta prática virou: até onde ele pode ir antes de parar, registrar o que fez e pedir ajuda?
Esse recorte não repete os últimos posts. Não é outro texto sobre SEO e pagamento de conteúdo, bancada especializada, compra corporativa, mundo físico ou acesso a modelos. O foco de hoje é mais direto: IA autônoma precisa de freio, recibo e teste real antes de entrar na rotina de negócio.
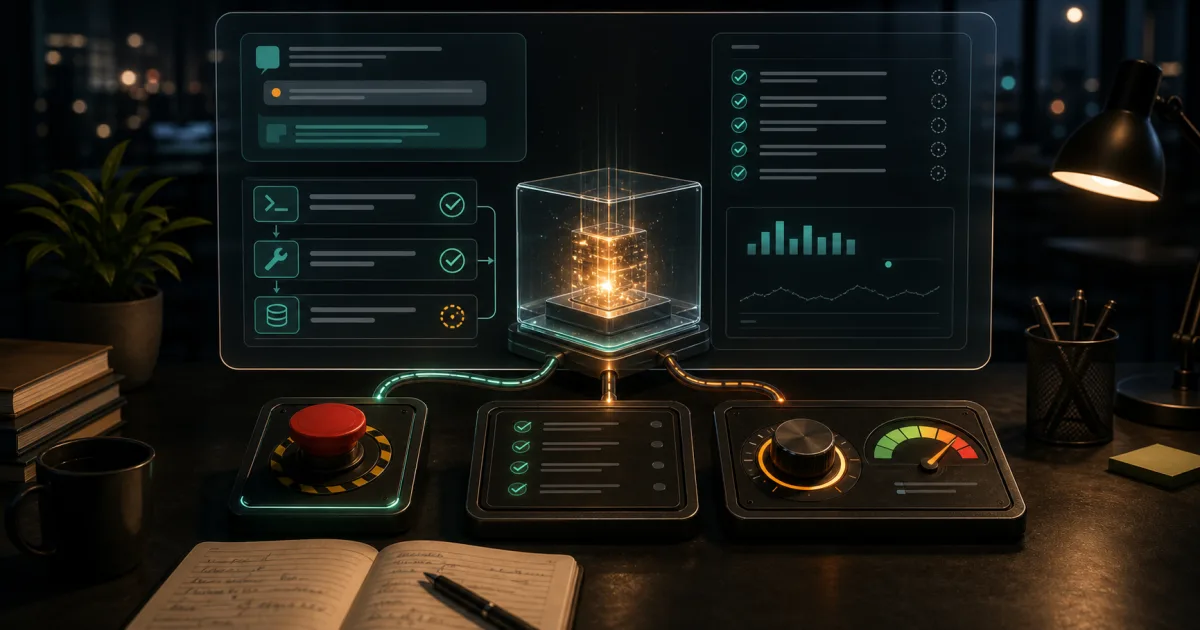 Capa editorial mostrando uma sessão de agente de IA com botão de parada, trilha de auditoria e medidor de risco
TL;DR: agente precisa de limite
- O AISI mostrou que mais compute muda a capacidade medida: quando um agente recebe mais tokens, tempo e tentativas, ele pode resolver tarefas que pareciam fora do alcance.
- A Anthropic propôs uma escala de severidade para jailbreaks: nem todo "furo" de segurança tem o mesmo peso, então o risco precisa ser graduado.
- O GitHub colocou sessões de agente em streaming: empresas passam a ver prompts, respostas e chamadas de ferramenta em clientes do Copilot.
- O Copilot CLI entrou melhor no GitHub Actions: menos segredo de longa duração, mais política de uso e limite por sessão.
- A decisão prática: se você usa agente de IA, trate autonomia como crédito, risco e trilha de auditoria. Sem isso, o produto parece inteligente, mas fica difícil de controlar.
1. O AISI mostrou que benchmark sem orçamento engana
O AI Security Institute do Reino Unido publicou uma análise sobre compute em avaliações de agentes. A ideia é simples: muitos testes dão ao agente um limite fixo de tokens ou tempo. Se ele falha, o placar registra falha. Mas talvez ele tenha falhado porque foi interrompido cedo demais.
Para leigo: imagine avaliar um funcionário por uma tarefa de 4 horas, mas dar só 20 minutos e dizer que ele "não sabe fazer". Com agente de IA acontece algo parecido. Quanto mais longa e difícil a tarefa, mais orçamento de tentativa, raciocínio, teste e correção ele pode precisar.
O AISI diz que capacidade de agente não deveria ser vista como uma nota única. Deveria ser uma curva: com pouco orçamento, ele faz uma coisa; com mais orçamento, faz outra; com orçamento alto, talvez resolva tarefas muito mais difíceis.
Por que isso importa: se você testa IA com orçamento pequeno demais, pode subestimar o risco e também o valor. O mesmo agente que parece fraco em um teste barato pode ficar muito mais capaz quando recebe tempo, tokens e tentativas.
Isso muda decisão de produto. Não basta perguntar "qual modelo passou no benchmark?". Pergunte:
- com quantos tokens ele passou;
- quantas tentativas ele recebeu;
- quanto custou chegar na resposta;
- se ele conseguiu verificar o próprio trabalho;
- o que acontece quando o orçamento aumenta;
- onde ele para quando o orçamento acaba.
Esse ponto conversa com o post antigo sobre agentes de IA precisarem de guarda-corpo, mas o recorte de hoje é diferente. Lá, o foco era ambiente seguro para executar código. Aqui, o foco é orçamento de autonomia: quanto trabalho a IA pode comprar antes de virar risco, custo ou surpresa.
2. A Anthropic transformou jailbreak em escala de risco
A Anthropic publicou mais detalhes sobre salvaguardas do Claude Fable 5 e um framework de severidade de jailbreaks. O texto separa usos de cibersegurança em categorias como uso proibido, uso dual de alto risco, uso dual de baixo risco e uso benigno.
Traduzindo: pedir ajuda para corrigir uma falha no seu sistema não é a mesma coisa que pedir um malware. Fazer análise defensiva não é a mesma coisa que montar ataque. O problema é que, em cibersegurança, muitas capacidades servem para os dois lados. Por isso o contexto importa.
O ponto mais útil do anúncio é a tentativa de criar uma escala para jailbreak. Um jailbreak pode ser pequeno, quase irrelevante, ou pode desbloquear uma capacidade perigosa, fácil de repetir e fácil de transformar em ataque. A Anthropic propõe olhar para fatores como ganho de capacidade, abrangência, facilidade de transformar em arma e facilidade de descoberta.
Por que isso importa: segurança de IA não pode ser tratada como "deu ruim" ou "está tudo bem". Produto sério precisa diferenciar falha pequena, falha repetível, falha perigosa e falha crítica.
Para quem constrói, isso é mais prático do que parece.
Se a sua IA atende cliente, um erro de tom pode ser leve. Se ela promete desconto errado, o risco sobe. Se ela acessa dados de outro cliente, sobe mais. Se ela executa pagamento, altera pedido, envia e-mail em massa ou mexe em código, o erro muda de categoria.
Não use uma lista única de "coisas proibidas". Crie níveis:
- pode responder sozinho;
- pode sugerir, mas não executar;
- pode executar com aprovação;
- precisa chamar humano;
- nunca deve fazer.
Essa escala simples já melhora suporte, marketing, vendas, automação e produto.
3. O GitHub passou a mostrar a sessão do agente
O GitHub anunciou que o streaming de sessões do Copilot agent entrou em public preview. Clientes do GitHub Enterprise Cloud com enterprise managed users podem acessar dados de sessões de agente em vários clientes do Copilot.
O detalhe importante é o tipo de dado: prompts, respostas e chamadas de ferramenta. Isso pode ser enviado para um coletor de eventos, uma ferramenta de SIEM ou consultado por API.
Para leigo: não é só saber que "a IA trabalhou". É conseguir ver o que ela recebeu, o que respondeu e quais ferramentas tentou usar.
Por que isso importa: quando agente vira rotina de trabalho, auditoria deixa de ser luxo. Se algo quebra, alguém precisa reconstruir o caminho.
Isso muda o padrão mínimo de um produto com IA.
Se o agente criou um pull request, alterou um cadastro, respondeu um cliente, montou uma proposta ou puxou dados de um sistema, o produto precisa responder perguntas simples:
- qual foi a instrução original;
- que contexto foi usado;
- que ferramenta ele chamou;
- que dado sensível apareceu;
- onde ele pediu aprovação;
- onde ele deveria ter parado;
- quem revisou o resultado.
Sem isso, a empresa fica dependente de memória, print e boa vontade. Com sessão registrada, erro vira aprendizado e auditoria.
Quem acompanha /noticias vai continuar vendo lançamentos de modelos. Mas este é um sinal diferente: a camada que importa agora é a capacidade de explicar a execução.
4. Automação com IA precisa de menos segredo longo e mais limite curto
O GitHub também anunciou que o Copilot CLI pode rodar no GitHub Actions com o GITHUB_TOKEN, sem precisar criar e guardar um personal access token de longa duração para essa automação.
Isso parece detalhe técnico, mas a leitura para produto é simples: quando a IA entra no pipeline, a credencial precisa ser curta, controlada e ligada ao ambiente certo. Segredo permanente em automação é risco operacional.
O mesmo anúncio aponta para controle de gasto. A documentação do GitHub sobre limite de créditos por sessão explica que o Copilot pode parar quando atinge um limite configurado de AI credits. Em outro anúncio, o GitHub também passou a permitir AI credit pools por centro de custo.
Para leigo: é o equivalente a dar um cartão corporativo com limite para uma tarefa específica, em vez de entregar a carteira inteira.
Por que isso importa: agente bom pode gastar tempo, tokens, ferramenta e dinheiro tentando resolver um problema. Sem limite, uma automação pequena pode virar custo invisível ou ação fora de controle.
Isso vale para devtools, mas também vale para PME.
Uma IA que responde WhatsApp precisa limite de mensagens. Uma IA que cria anúncios precisa limite de orçamento. Uma IA que gera propostas precisa limite de desconto. Uma IA que consulta API precisa limite de chamadas. Uma IA que altera site precisa limite de escopo. Uma IA que manda e-mail precisa limite de volume.
Autonomia sem limite parece velocidade. Na prática, é só um erro esperando escala.
O padrão que apareceu hoje
O padrão das notícias de IA hoje é que autonomia começou a exigir contabilidade de ação.
O AISI mostrou que a capacidade de um agente muda conforme o orçamento de compute. A Anthropic mostrou que jailbreak precisa de escala de severidade, não pânico genérico. O GitHub mostrou sessão de agente com prompts, respostas e ferramentas. E o Copilot CLI em Actions reforçou a necessidade de credencial curta, política de uso e limite de créditos.
O fio comum é simples:
- agente sem limite pode parecer melhor do que é seguro;
- benchmark sem orçamento explícito pode enganar;
- falha de IA precisa de severidade, não só susto;
- sessão de agente precisa deixar rastro;
- automação precisa de credencial curta;
- gasto precisa parar antes de virar surpresa;
- produto com IA precisa explicar onde a autonomia acaba.
Essa leitura corta uma ilusão comum: achar que produto com IA melhora só dando mais liberdade ao agente.
Nem sempre.
Às vezes, a melhoria real é dar mais clareza: limite de gasto, limite de ação, limite de risco, limite de ferramenta e registro do caminho.
O que isso muda pra quem constrói
1. Defina orçamento por tarefa. Antes de soltar um agente, escolha quanto ele pode gastar em tempo, tokens, chamadas, mensagens ou tentativas. O limite não é só financeiro. É limite de autonomia.
2. Registre a sessão inteira. Guarde instrução, contexto, ferramentas, decisões e aprovações. Se o usuário não consegue auditar, você não tem produto confiável, tem uma caixa preta.
3. Crie uma escala de risco simples. Separe resposta, sugestão, execução reversível, execução sensível e ação proibida. Cada nível deve ter regra própria de aprovação.
4. Teste com orçamento baixo e alto. Um agente pode falhar com pouco orçamento e acertar com mais. Ou pode gastar demais para uma tarefa que não vale a pena. Os dois resultados importam.
5. Use credenciais curtas e permissões estreitas. A IA deve receber a menor permissão possível para a tarefa. Se ela só precisa ler, não dê poder de escrever. Se só precisa rascunhar, não dê poder de enviar.
Para founders, marketers, criadores e PMEs, a decisão prática é esta: não lance agente de IA só porque ele consegue executar. Lance quando você souber explicar quanto ele pode gastar, onde ele para e como revisar o que fez.
E o Brasil nessa história?
No Brasil, a maior parte das empresas pequenas não vai começar por SIEM, API de auditoria ou framework formal de jailbreak. E tudo bem. O começo pode ser muito mais simples.
Se você usa IA em atendimento, vendas, conteúdo, financeiro, operação ou suporte, faça uma tabela com cinco colunas:
- tarefa que a IA pode fazer;
- limite de gasto ou volume;
- dado que ela pode acessar;
- ação que exige aprovação humana;
- registro que precisa ficar salvo.
Exemplo: um agente que responde orçamento no WhatsApp pode consultar produto e prazo, mas não pode dar desconto acima de 10% sem humano. Pode escrever a resposta, mas não pode fechar contrato sozinho. Pode mandar 20 mensagens por sessão, mas precisa parar se o cliente pedir algo jurídico, médico, financeiro ou agressivo.
Isso é menos bonito do que vender "agente autônomo". Mas é o que faz uma automação sobreviver em negócio real.
Para consultores e builders brasileiros, existe uma oportunidade clara: vender IA com controle embutido. Não só "eu automatizo seu atendimento", mas "eu automatizo com limite, aprovação, log e plano de parada".
Esse tipo de oferta conversa melhor com dono de PME porque responde ao medo real: "e se a IA fizer besteira?".
Se você quer acompanhar essas viradas sem cair em resumo genérico, veja a curadoria em /noticias. E se quer transformar IA em produto, automação, marketing e rotina comercial com método, entre no /pro.
A pergunta final de hoje é:
qual agente de IA no seu negócio já tem poder de agir, mas ainda não tem limite claro de gasto, risco e parada?
Comece por ele. A próxima vantagem não vai ser dar autonomia infinita. Vai ser dar autonomia suficiente para trabalhar sem perder controle.