A notícia de hoje mostra que o trabalho da IA mudou de fase, e isso importa porque a pergunta deixou de ser "qual modelo usar?" e virou "qual IA tem crachá para entrar em qual ambiente, com qual permissão e qual rastro?".
Para leigo: pense em uma empresa contratando alguém novo. Antes de mexer no caixa, no CRM, no servidor, no computador ou no anúncio, essa pessoa recebe um crachá, uma função, um limite e um chefe. A IA está chegando nesse mesmo ponto. Ela não é mais só uma janela de conversa. Ela começa a trabalhar dentro das ferramentas.
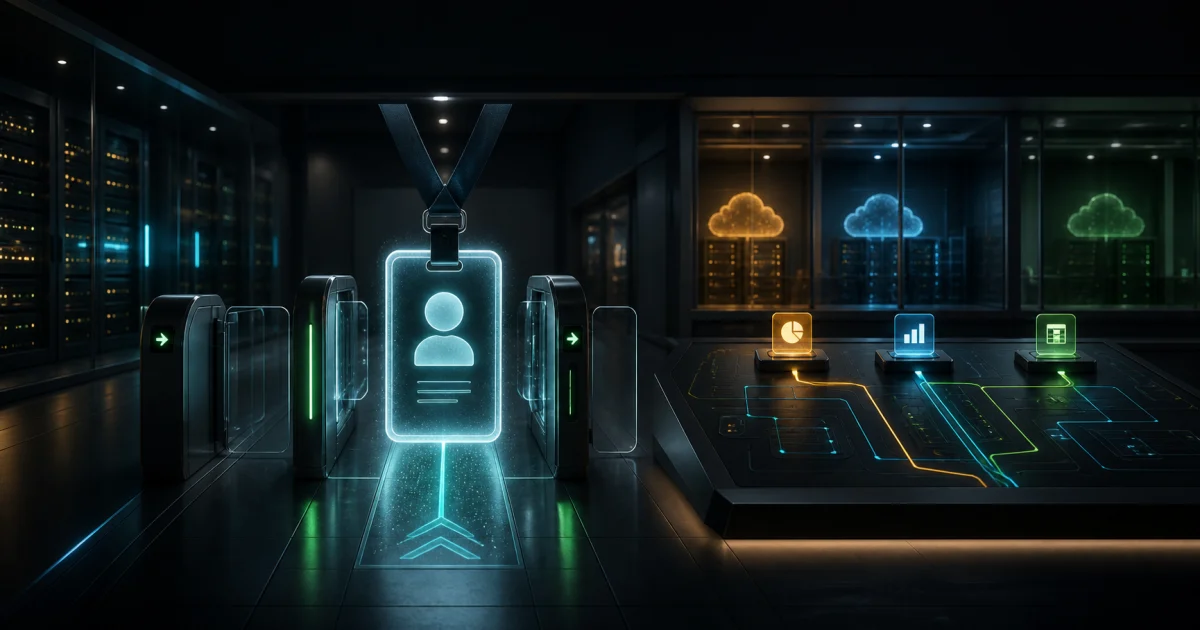 Capa editorial mostrando um crachá luminoso de IA passando por catracas de permissão, com rotas para diferentes ambientes de nuvem e sistemas
TL;DR do dia
- OpenAI colocou Daybreak na AWS: modelos de cibersegurança agora entram no Amazon Bedrock com níveis de acesso e aprovação.
- Mistral puxou a conversa para soberania: inferência regional, modelos abertos e infraestrutura europeia viraram parte da decisão de stack.
- xAI apresentou Grok Bot: agentes sempre ativos, com computador próprio, reforçam a pergunta sobre credenciais e limites.
- NVIDIA tratou modelo como rota de trabalho: NeMo Switchyard escolhe modelos por custo, velocidade e precisão em cada etapa do agente.
- Anthropic e União Europeia reforçaram o rastro: conteúdo gerado por IA começa a carregar marcação legível por máquina.
- A decisão prática: trate cada IA como um usuário técnico: com função, ambiente, permissão mínima, log e dono humano.
Notícias selecionadas
1. OpenAI levou IA de segurança para dentro da AWS
A OpenAI anunciou em 11 de agosto que os modelos do Daybreak estão disponíveis na AWS por meio do Amazon Bedrock. A proposta é levar capacidades avançadas de cibersegurança para ambientes onde empresas já compram, governam e operam software.
O detalhe mais importante não é só o modelo. É o acesso. A OpenAI separa Daybreak Blue, voltado a trabalho defensivo autorizado com modelos gerais de fronteira, e Daybreak Red, voltado a pesquisa de vulnerabilidade, validação de exploração e testes de segurança. Ambos exigem inscrição no Daybreak Access.
Para leigo: não é como abrir um chat e pedir "ache falhas nesse sistema". É mais parecido com dar uma ferramenta forte para uma equipe de segurança que já tem autorização, escopo, ambiente e processo.
Por que isso importa: IA de segurança sem crachá vira risco. IA de segurança com escopo, aprovação e trilha de auditoria pode ajudar a encontrar, validar e corrigir falhas antes do atacante.
Para builders, a decisão é direta: se a IA vai tocar código, infraestrutura, logs, chaves, pentest ou produção, ela precisa entrar por um caminho oficial. Nada de usar conta pessoal para mexer em sistema crítico.
2. Mistral colocou soberania no caminho da inferência
A Mistral publicou em 11 de agosto sua visão de inferência regional, modelos abertos e infraestrutura europeia para IA soberana. A empresa fala em juntar infraestrutura de inferência, modelos abertos e compromissos de longo prazo para que organizações e países controlem melhor onde a IA roda.
Isso parece distante para uma PME, mas não é. Quando uma empresa usa IA com dados de cliente, documento jurídico, prontuário, contrato, pedido, histórico financeiro ou informação interna, a pergunta "onde isso roda?" deixa de ser detalhe técnico.
Para leigo: é a diferença entre deixar a chave da loja em qualquer balcão e saber exatamente em qual cofre ela está, quem tem acesso e qual regra vale naquele lugar.
Por que isso importa: escolher IA por qualidade de resposta é insuficiente quando o dado tem regra, país, contrato ou risco. Região, fornecedor, modelo aberto e controle de infraestrutura viram parte da proposta de valor.
Esse ponto conversa com quem acompanha /noticias, porque muita novidade de IA parece global. Na prática, adoção real fica local: dado brasileiro, cliente brasileiro, contrato brasileiro, imposto brasileiro e risco brasileiro.
3. xAI mostrou o que muda quando o agente tem computador próprio
A xAI apresentou o Grok Bot, em beta inicial, como uma equipe de agentes sempre ativos. A promessa é que eles tenham seu próprio computador, trabalhem dentro de ferramentas e aplicativos e sigam executando tarefas 24 horas por dia.
Mesmo antes de discutir se o produto vai vencer, a categoria já importa. Quando a IA ganha computador, sessão, arquivos, navegador, apps e contas conectadas, ela deixa de ser só "assistente". Ela vira um operador.
Para leigo: se a IA tem um computador, ela também pode clicar no lugar errado, ver o arquivo errado, usar a conta errada, repetir uma ação demais ou ficar presa numa tarefa que ninguém está olhando.
Por que isso importa: agente sempre ativo exige política de acesso antes do primeiro teste sério. O risco não nasce quando ele fica inteligente; nasce quando ele ganha permissão.
Antes de conectar agente em Gmail, Meta Ads, Stripe, WhatsApp, CRM, planilha, servidor ou conta de cliente, escreva o básico: o que ele pode ler, o que pode alterar, o que precisa de aprovação e quem recebe alerta quando algo foge do esperado.
4. NVIDIA transformou escolha de modelo em roteamento de trabalho
A NVIDIA publicou em 11 de agosto o NeMo Switchyard, uma biblioteca aberta para rotear workloads de agentes entre modelos. A ideia é simples: cada etapa de um agente pode pedir um tipo diferente de modelo, custo, velocidade e precisão.
No mesmo ciclo, a NVIDIA também destacou o Nemotron 3.5 Lightning e o Switchyard para agentes locais e workflows especializados. Segundo a empresa, roteando etapas entre modelos, o Switchyard manteve conclusão de tarefa em nível de fronteira enquanto reduziu custo de benchmark para cerca de um terço em relação ao uso isolado do Opus 4.8.
Para leigo: não faz sentido chamar o especialista mais caro para carimbar envelope, nem pedir ao estagiário para assinar contrato crítico. Em IA, produto maduro começa a escolher quem faz cada parte.
Por que isso importa: permissão também é escolha de modelo. Nem toda tarefa merece acesso ao modelo mais capaz, mais caro ou mais permissivo.
O produto bom não tem um único botão mágico. Ele sabe quando usar modelo barato, modelo local, modelo de fronteira, agente com ferramenta, revisão humana ou bloqueio.
5. Anthropic e Europa reforçaram o rastro do conteúdo
A Anthropic explicou como Claude marca conteúdo gerado por IA. Modelos do Claude lançados na União Europeia a partir de 2 de agosto de 2026 passam a dar suporte a marcação legível por máquina: texto com watermark embutido e arquivos com metadados de procedência quando houver suporte.
Isso se conecta ao Código de Prática da União Europeia sobre transparência de conteúdo gerado por IA, que trata de marcação, detecção, deepfakes e publicações de interesse público.
Esse não é só um debate de "colocar etiqueta". É mais uma peça do crachá. Se a IA escreve, gera imagem, cria vídeo, monta áudio ou altera material público, alguém vai querer saber de onde aquilo veio.
Por que isso importa: conteúdo sem rastro pode até parecer eficiente no curto prazo, mas vira problema quando entra em anúncio, educação, saúde, política, jornalismo, contrato, atendimento ou marca.
Para criadores e marketers, a regra prática é simples: guarde prompt, fonte, versão, revisão humana e decisão de publicação. O rótulo sozinho não substitui responsabilidade editorial.
O padrão que apareceu hoje
O padrão das notícias de IA hoje é que IA em produção ganhou crachá.
O crachá não é um cartão bonito. É um conjunto de respostas:
- qual ambiente a IA pode acessar;
- qual região processa o dado;
- qual modelo executa cada etapa;
- qual ação precisa de aprovação;
- qual conteúdo sai marcado;
- qual humano responde pelo resultado.
Isso muda a conversa porque tira a IA do campo da mágica. Uma IA que trabalha em produto precisa ser tratada como usuário técnico, não como brinquedo. Ela pode ter uma função pequena, como resumir atendimento. Pode ter uma função crítica, como revisar vulnerabilidade. Pode operar localmente. Pode rodar em uma região específica. Pode receber uma ferramenta forte. Cada uma dessas escolhas muda o risco.
Quem só pergunta "qual é o melhor modelo?" está pulando a parte mais importante. A pergunta melhor é: para esta tarefa, qual é o menor acesso suficiente para a IA ajudar sem virar problema?
O que isso muda pra quem constrói
1. Crie uma matriz de acesso de IA. Liste tarefa, dado usado, ferramenta conectada, modelo, região, permissão, aprovação humana e log. Uma planilha já resolve o primeiro nível.
2. Trate agente como conta de serviço. Nada de colocar IA em login pessoal de dono, gestor ou cliente. Use contas separadas, permissões mínimas e ambiente de teste.
3. Escolha ambiente antes de escolher ferramenta. Algumas tarefas podem ir para API externa. Outras pedem região específica. Outras talvez devam rodar localmente. A resposta depende do dado, não do hype.
4. Roteie por risco, não por vaidade. Rascunho simples pode usar modelo barato. Ação em produção pode pedir modelo melhor, regra de aprovação e log. Segurança ofensiva exige escopo formal.
5. Guarde o rastro do conteúdo. Se a IA gera peça pública, proposta, aula, laudo, anúncio ou artigo, mantenha fonte, prompt, revisão e versão. Isso vale mais do que tentar lembrar depois.
Para builders, founders, marketers, criadores, PMEs e profissionais que usam IA para produto, automação e negócio, a decisão prática é esta: antes de dar mais ferramentas para um agente de IA, escreva o crachá dele em uma página simples.
E o Brasil nessa história?
No Brasil, essa virada vai aparecer primeiro no improviso.
A agência conecta uma IA na conta de anúncio do cliente. A loja liga um bot ao WhatsApp. O consultor coloca IA para responder lead. A clínica pede resumo de conversa. O contador usa documento de cliente em ferramenta externa. O dev autoriza um agente a mexer no repositório. Tudo parece pequeno até alguém perguntar: essa IA podia ver isso? Podia alterar aquilo? Quem aprovou? Onde ficou o dado?
A oportunidade é criar o básico antes do problema. PME brasileira não precisa começar com um comitê complexo. Precisa de regra clara:
- dado sensível não entra em ferramenta sem dono;
- agente não usa conta pessoal;
- ação que mexe em dinheiro, anúncio, contrato ou cliente precisa de confirmação;
- workflow importante tem log;
- conteúdo público tem fonte e revisão.
O post antigo sobre a IA sair do chat e entrar na tela de trabalho mostrava a mudança de interface. Hoje a pergunta avançou: se a IA entrou na tela, qual crachá ela usa para trabalhar?
Se você quer transformar esse tipo de leitura em produto, automação, marketing ou rotina operacional com método, o caminho mais direto é entrar no /pro. E para acompanhar as próximas viradas práticas do mercado, veja a curadoria em /noticias.
Antes de ligar mais uma ferramenta no seu agente, responda: qual acesso essa IA realmente precisa para fazer o trabalho sem virar dono do processo?