AWS mostra como rebaixar usuários no Amazon Quick sem opção direta no console
A AWS publicou um guia para rebaixar usuários de Admin ou Author para Reader no Amazon Quick. O console não oferece caminho direto; o texto apresenta dois métodos, incluindo uma sequência via CLI.
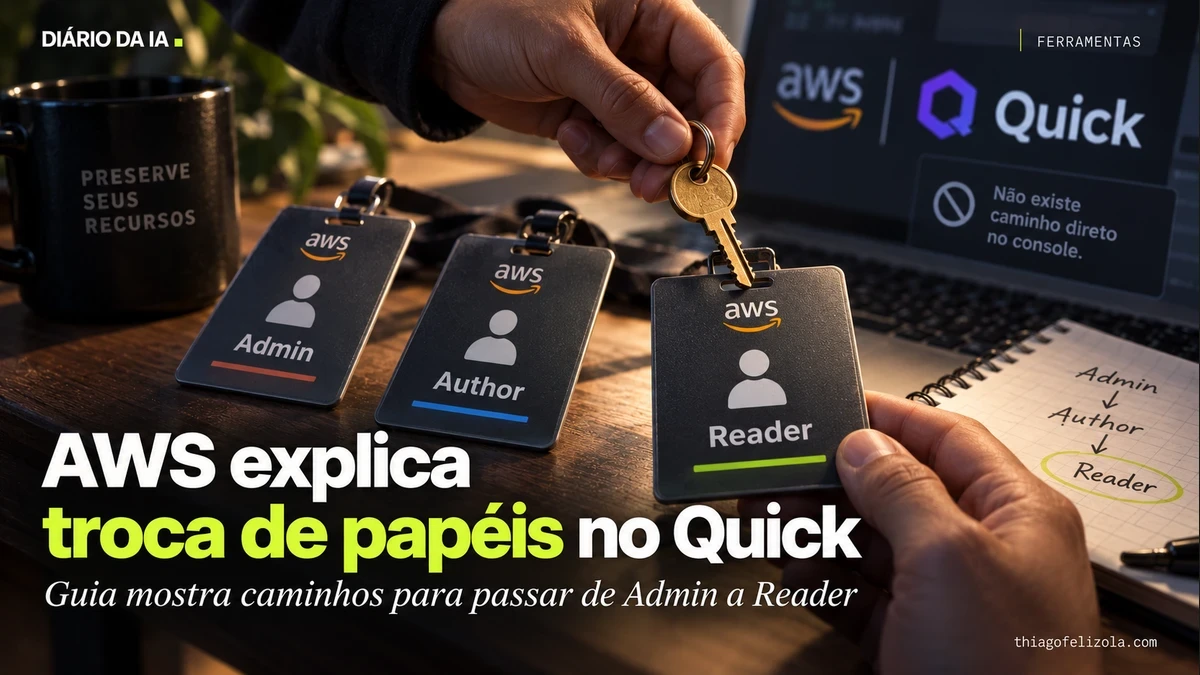
A AWS publicou um guia sobre como rebaixar usuários no Amazon Quick de Admin ou Author para Reader. O console não oferece um caminho direto para essa mudança, e a API também rejeita o downgrade com a mensagem “You cannot downgrade a user role”.
O texto descreve dois caminhos. Um é manual: transferir a propriedade dos recursos, excluir o usuário e recriá-lo com o papel de Reader. O outro usa a AWS CLI ou o AWS CloudShell e exige passar por etapas intermediárias: Admin > Author > Restricted Reader > Reader. Para usuários Pro, a sequência também funciona, desde que as etapas usem os papéis legados.
Segundo a AWS, a troca de papel não ajusta automaticamente Limit Profiles nem Custom Permissions profiles. O guia também lembra que, no Amazon Quick, Authors e Admins pagam uma mensalidade fixa por usuário, enquanto Readers usam cobrança por sessão.
O que muda para você
O guia serve para quem administra acesso no Amazon Quick e precisa reduzir permissões sem perder recursos. Ele mostra o que já dá para fazer hoje: rebaixar por exclusão e recriação ou seguir a sequência pela CLI. Quem usa IAM Identity Center ou Active Directory tem outro fluxo, via grupos no provedor externo, e não usa essa etapa manual.
Minha leitura
A mensagem aqui é bem prática: o Quick não resolve downgrade de papel no botão, então o administrador precisa escolher entre trabalho manual e CLI. Isso é o tipo de lacuna que vira custo operacional e risco de erro. Para mim, o critério é simples: se há muitos usuários, automação; se há poucos e recursos sensíveis, transferência cuidadosa antes de excluir. O resto é gambiarra aceitável, não fluxo elegante.
 Thiago FelizolaConsultor de IA, curador do Diário da IA