Falhas em serviços e sistemas críticos ocorreram em sequência, sem ligação comprovada
Interrupções atingiram empresas, bancos e a aviação nos Estados Unidos, mas autoridades dizem que os episódios não estão relacionados. Atualizações e vulnerabilidades explicam parte dos casos.
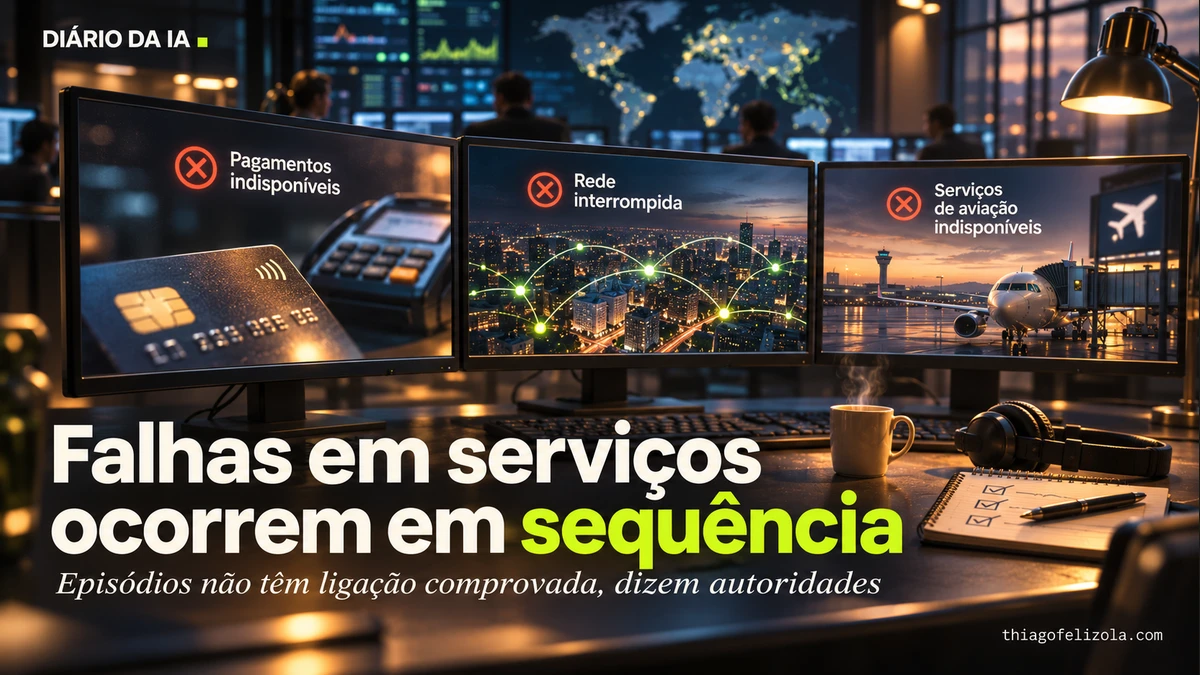
Na semana descrita pela BBC, falhas atingiram serviços da Microsoft, bancos dos Estados Unidos, sistemas da NSA e da Apple, além de interromper voos no país por horas. Não há evidências de que os episódios tenham uma causa comum. O secretário de Estado americano, Marco Rubio, afirmou que eles não estavam conectados nem provinham de um único hacker.
Várias interrupções foram atribuídas a atualizações ou instalações. Uma mudança na rede da Microsoft sobrecarregou servidores. No controle aéreo americano, a troca de cabos de cobre antigos por fibra óptica levou à suspensão de voos em meados de novembro. Os problemas nos pagamentos bancários foram atribuídos a uma falha de software do JP Morgan Chase, que disse se tratar de um incidente de cibersegurança.
A inteligência artificial foi usada por pesquisadores para encontrar vulnerabilidades no Java e no PHP antes que fossem exploradas. Em outro caso, Scott Helme identificou código malicioso na plataforma Optimizely. Os invasores roubaram cerca de US$ 7 mil em criptomoedas antes de serem descobertos e removidos.
Especialistas apontam que a dívida técnica e a dependência de poucas tecnologias também elevam os riscos. A IA acelera a descoberta de falhas, mas amplia o volume de software que precisa ser corrigido, enquanto defensores e atacantes disputam tempo para agir.
O que muda para você
Para quem usa esses serviços, não há uma ferramenta nova nem uma ação imediata descrita. Os episódios mostram como falhas em atualizações e vulnerabilidades podem interromper pagamentos, voos e outros serviços. Para empresas e equipes de segurança, o desafio é saber onde tecnologias como Java estão em uso, corrigir falhas rapidamente e confirmar que as correções funcionaram.
Minha leitura
A sequência chama atenção, mas tratá-la como um único ataque seria ir além do que os fatos permitem. O risco concreto está na combinação de sistemas antigos, atualizações necessárias e dependência de tecnologias que uma organização pode não ter mapeado por completo. A IA ajuda a encontrar falhas, mas também acelera os atacantes. Saber onde o software crítico roda é parte da resposta, não um detalhe de inventário.
 Thiago FelizolaConsultor de IA, curador do Diário da IA