DHS proíbe DeepSeek nos sistemas de agências civis dos EUA
O Departamento de Segurança Interna dos EUA determinou a retirada da DeepSeek dos sistemas de agências civis federais. A ordem também abrange produtos e ferramentas internas que usem o modelo.
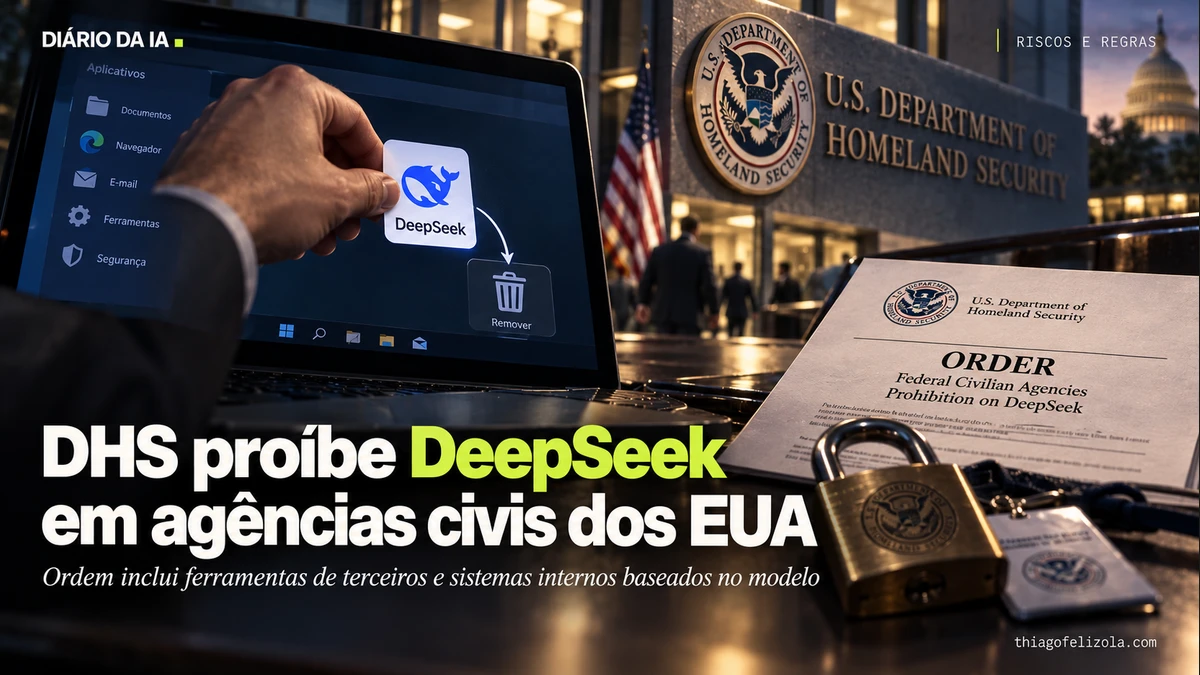
O Departamento de Segurança Interna dos Estados Unidos (DHS) determinou a remoção da DeepSeek dos sistemas de todas as agências governamentais civis do país. A ordem proíbe funcionários federais e prestadores de serviços do governo de usar a ferramenta, inclusive por meio de produtos de terceiros e sistemas internos baseados no modelo.
Segundo o governo dos EUA, a medida responde a riscos de segurança nacional. A DeepSeek poderia enviar dados confidenciais para a China sem autorização, gerar informações úteis para monitorar cidadãos e órgãos públicos norte-americanos e conter programas maliciosos ou falhas graves de segurança. Um aviso oficial do DHS descreve múltiplos vetores de ameaça.
A determinação amplia restrições anteriores do Departamento de Comércio e da Marinha em dispositivos oficiais. Nova York, Tennessee e Virgínia também haviam proibido a ferramenta. A ordem faz parte de ações para proteger sistemas governamentais, entre elas o monitoramento do tráfego de dados em sites de agências federais, previsto em memorando emitido em julho e tornado público em 19 de outubro.
O que muda para você
A proibição se aplica a quem trabalha em uma agência civil federal dos EUA ou presta serviços ao governo: essas pessoas não podem usar a DeepSeek nos sistemas abrangidos, nem por produtos de terceiros ou ferramentas internas que incorporem o modelo. A fonte não aponta mudanças para usuários comuns nem descreve restrições ao uso privado da ferramenta.
Minha leitura
A ordem alcança a tecnologia onde quer que ela apareça dentro dos sistemas do governo: no aplicativo, em produtos de terceiros ou em ferramentas internas. Esse é o critério relevante para organizações que restringem o uso de IA por segurança. Mas a decisão vale para as agências civis dos EUA e seus prestadores; não estabelece uma proibição geral para usuários ou empresas fora desse contexto.
 Thiago FelizolaConsultor de IA, curador do Diário da IA